Das Team der iseco consulting stellen sich vor:
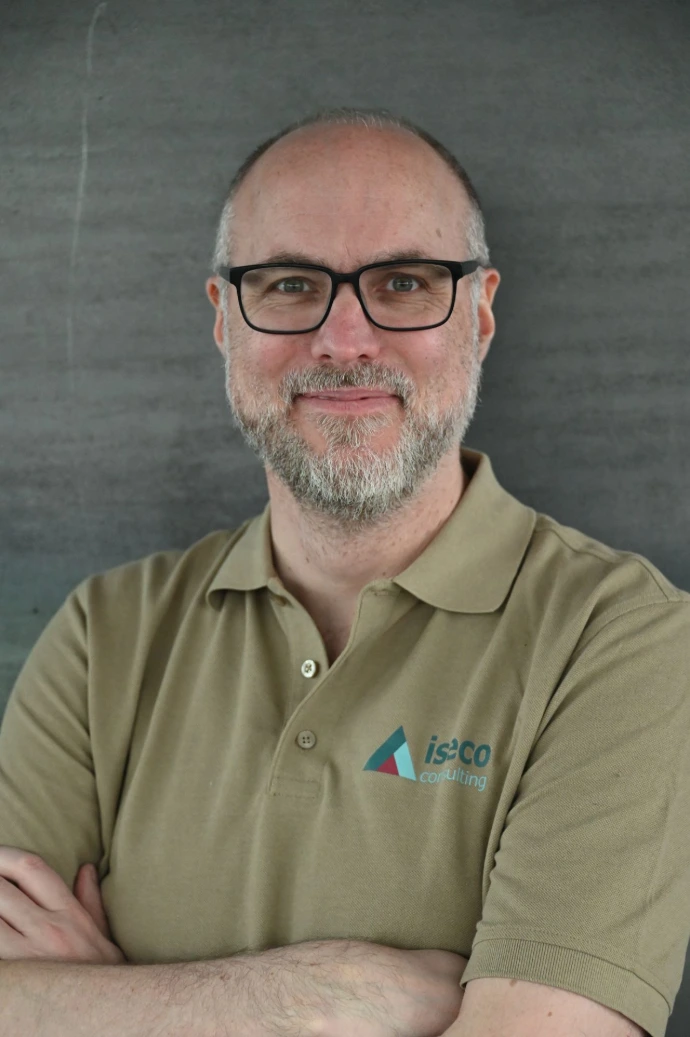
Roland Nießing
Geschäftsführer | Berater für Datenschutz, Informationssicherheit & Compliance
Roland Nießing verfügt über langjährige Erfahrung in den Bereichen Datenschutz, Informationssicherheit und Compliance. Als Berater begleitet er Unternehmen bei der Umsetzung regulatorischer Anforderungen und dem Aufbau effizienter Managementsysteme.
Seine Beratung zeichnet sich durch methodische Präzision, strategisches Denken und einen pragmatischen Ansatz aus. Dabei unterstützt er Organisationen dabei, rechtliche und normative Anforderungen nachhaltig in ihre Geschäftsprozesse zu integrieren und Compliance als Mehrwert für das Unternehmen zu etablieren.
Schwerpunkte
- Datenschutz & DSMS
- BSI-Grundschutz
- Informationssicherheitsmanagement (ISMS)
- Compliance-Management
- ISO/IEC 27001
- NIS2
- Governance, Risk & Compliance (GRC)
- Audit- und Zertifizierungsvorbereitung
- Management- und Strategieberatung
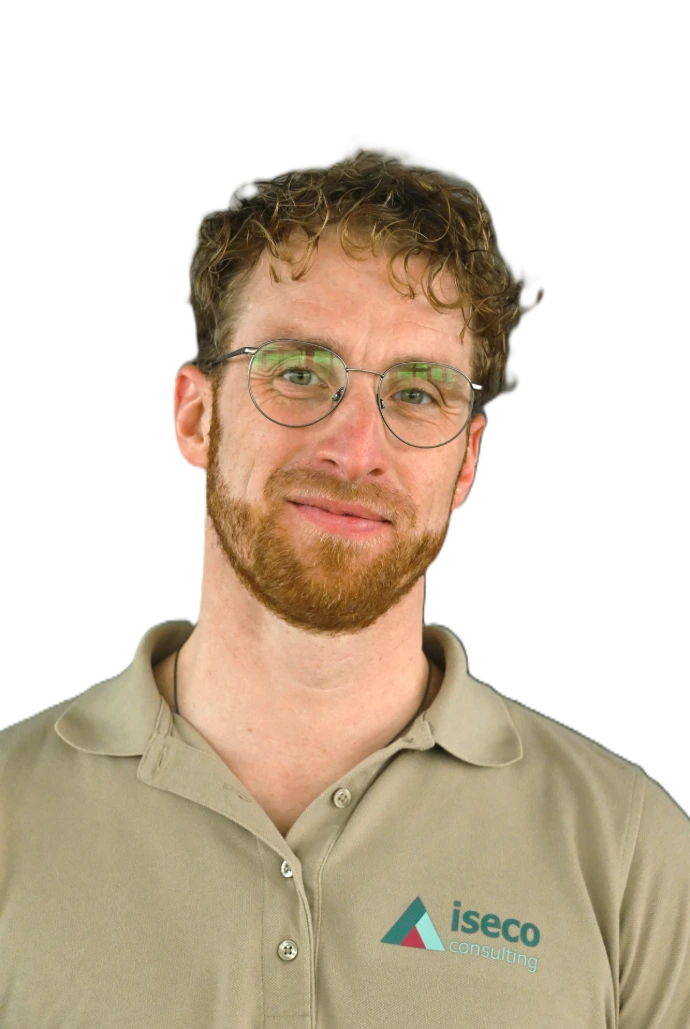
JP Last
Geschäftsführer | Berater für Informationssicherheit, BCM & Compliance
Jan-Phillip Last verbindet seine Erfahrung aus der Bundeswehr mit langjähriger Beratungsexpertise in den Bereichen Business Continuity Management, Informationssicherheit und Compliance. Als Berater unterstützt er Unternehmen dabei, ihre Widerstandsfähigkeit gegenüber Krisen und Störungen nachhaltig zu stärken.
Sein Schwerpunkt liegt auf dem Aufbau und der Weiterentwicklung von Business Continuity Management Systemen (BCMS), der Umsetzung regulatorischer Anforderungen sowie der Integration von Informationssicherheit und Notfallmanagement in bestehende Organisationsstrukturen. Dabei verfolgt er einen pragmatischen Ansatz mit Fokus auf Umsetzbarkeit und nachhaltiger Wirksamkeit.
Schwerpunkte
- Business Continuity Management (BCMS)
- Notfall- und Krisenmanagement
- Informationssicherheitsmanagement (ISMS)
- NIS2 & Compliance
- Business Impact Analysen (BIA)
- Notfallvorsorge und Resilienz
- Audit- und Zertifizierungsvorbereitung
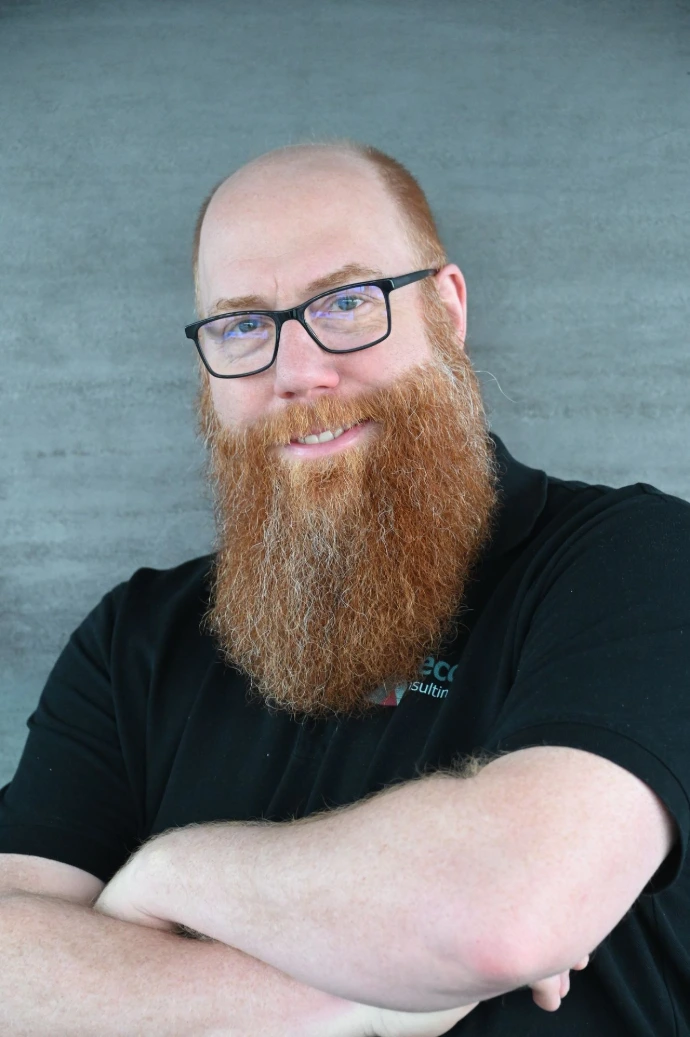
Dirk Brand
Geschäftsführer | Berater für Informationssicherheit, ITSM & Compliance
Dirk Brand verfügt über langjährige Erfahrung in der Informationssicherheit und begleitet Unternehmen, öffentliche Einrichtungen sowie KRITIS-Betreiber bei der Einführung und Weiterentwicklung wirksamer Sicherheitsmanagementsysteme. Als Berater verbindet er internationale Best Practices mit den Anforderungen des deutschen Marktes.
Sein besonderer Fokus liegt auf dem BSI-Grundschutz, der Umsetzung von KRITIS- und NIS2-Anforderungen sowie der Vorbereitung auf Audits und Zertifizierungen. Dabei unterstützt er Organisationen dabei, Informationssicherheit praxisnah, nachhaltig und mit klarem Blick für die geschäftlichen Anforderungen zu verankern.
Schwerpunkte
- BSI-Grundschutz
- ISO/IEC 27001
- KRITIS & NIS2
- Informationssicherheitsmanagement (ISMS)
- Risiko- und Compliance-Management
- Audit- und Zertifizierungsvorbereitung
- Management- und Strategieberatung
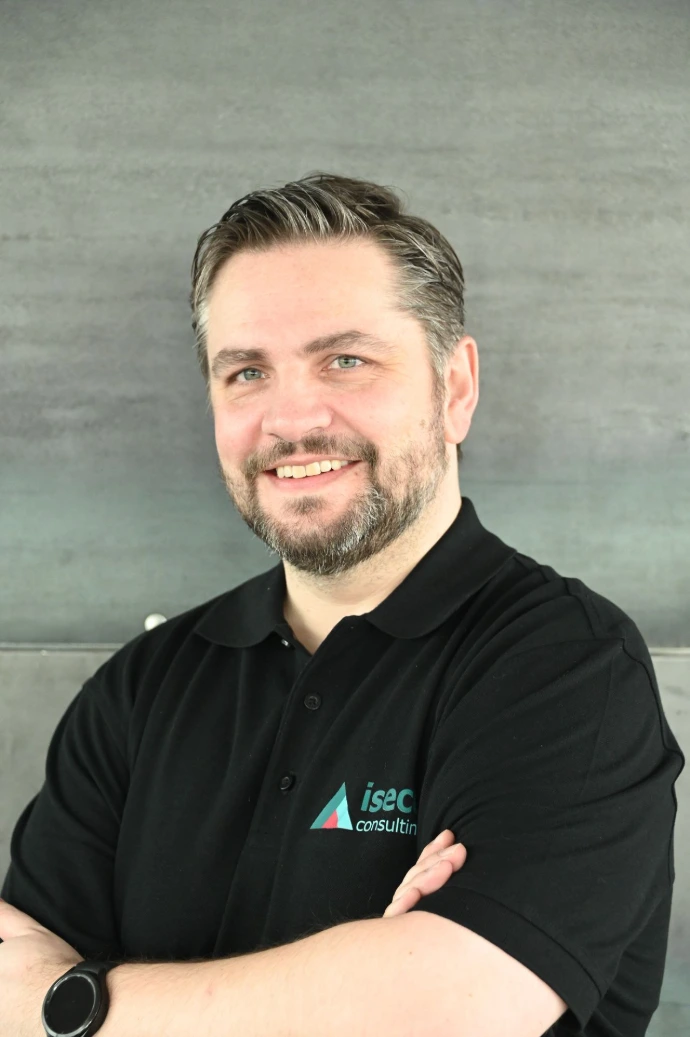
Lars Jacke
Berater für Datenschutz, Informationssicherheit & Compliance
Als Ansprechpartner für Kunden in Norddeutschland begleitet er Unternehmen dabei, Informationssicherheit, Datenschutz und Compliance praxisnah und nachhaltig in die Organisation zu integrieren. Sein Fokus liegt auf umsetzbaren Lösungen, die Sicherheit und Wirtschaftlichkeit gleichermaßen berücksichtigen.
Schwerpunkte
- Informationssicherheit (ISMS)
- Datenschutz (DSMS)
- ISO/IEC 27001
- NIS2
- TISAX
- Compliance-Beratung
- Auditvorbereitung und Dokumentation
René Skotnik
Berater für Datenschutz, Informationssicherheit & Compliance
Rene Skotnik unterstützt Unternehmen bei der praxisnahen Umsetzung von Informationssicherheit, Datenschutz und Compliance. Als Ansprechpartner für Kunden in Süd- und Ostdeutschland begleitet er Organisationen dabei, regulatorische Anforderungen effizient umzusetzen und nachhaltige Sicherheitsstrukturen aufzubauen. Sein Fokus liegt auf pragmatischen Lösungen, die Sicherheit, Compliance und organisatorische Anforderungen in Einklang bringen.
Schwerpunkte
- Informationssicherheit (ISMS)
- Datenschutz (DSMS)
- ISO/IEC 27001
- NIS2
- TISAX
- Compliance-Management
- Risiko- und Maßnahmenmanagement
- Auditvorbereitung und Dokumentation